企业核心业务如何接入先进AI?《机密Token白皮书》发布
2026-10-26
以下文章来源于微信公众号——全球计算联盟GCC
GCC NEWS
2026年10月21日,《机密Token白皮书》在2026全球计算大会(CGC)上正式发布。白皮书面向企业核心业务对先进AI的可信接入需求,系统阐述了机密Token的概念、技术条件和交付方式,为产业各方讨论和评估相关服务提供参考。该白皮书由华为牵头,联合其他14家单位共同编写,中国科学院院士冯登国、华为2012实验室研发工程、IT装备与安全技术院院长朱小勇分别作序。
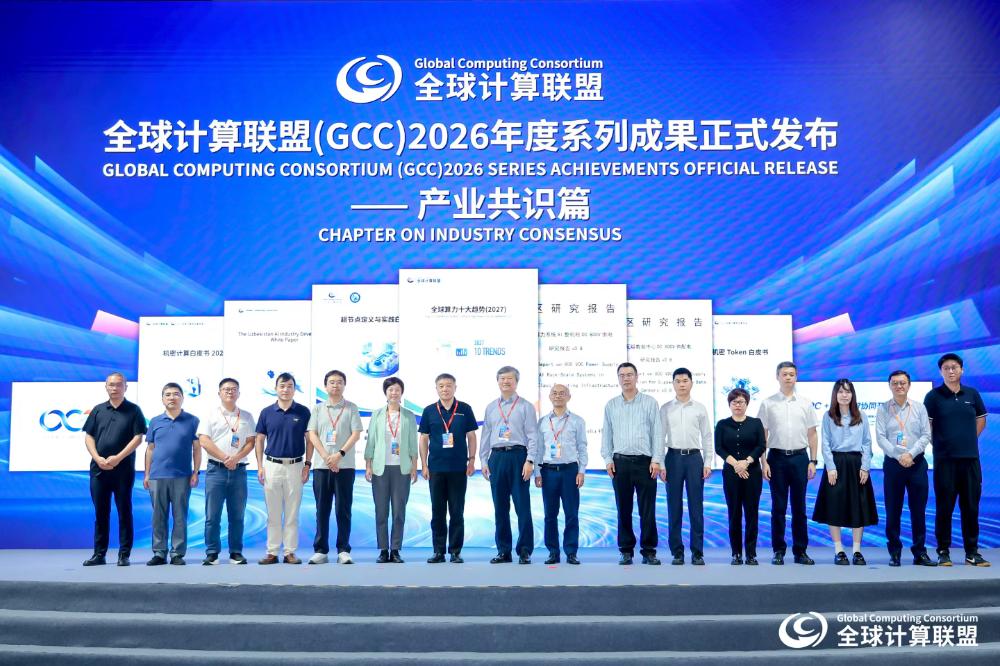
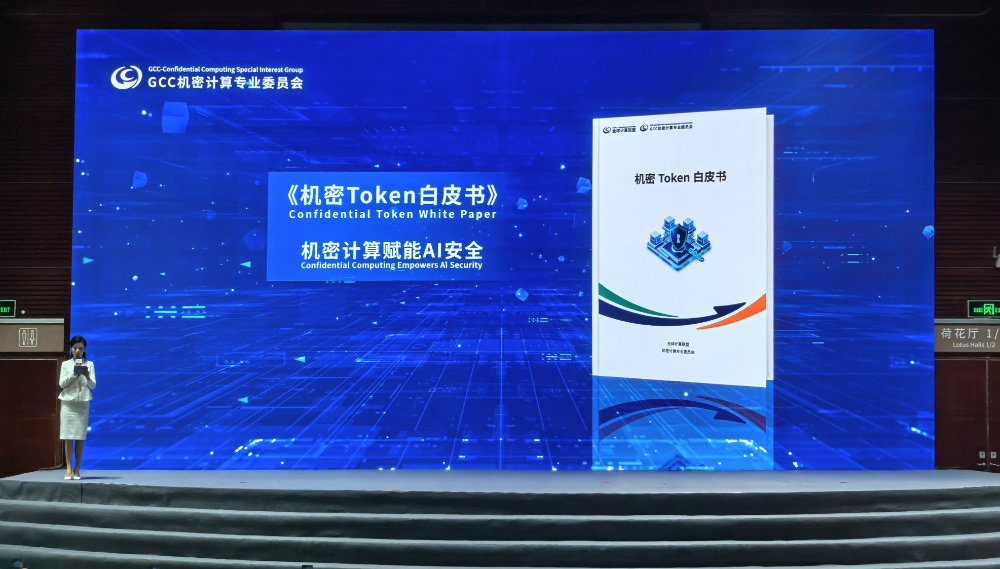
《机密Token白皮书》现场发布
企业评估先进模型能否处理核心业务中的敏感数据时,既要比较模型效果与调用成本,也要依据与实际调用相对应的证明材料,核验运行环境、代码身份、明文访问范围和出口约束是否符合组织的数据保护要求。
针对这些可信接入需求,业界已开始将机密计算环境用于AI推理,并尝试据此构建机密Token服务。然而,机密Token仍缺乏统一定义与共识,基础设施方、模型服务商和客户需要共同明确其保护范围、验证依据与责任划分,使企业能够据此评估服务在实际调用中提供的保障。
为回应这些接入需求与协作问题,这份由产业链伙伴共同编写的白皮书正式提出机密Token的概念,在保留Token计量属性的同时,将可信执行、证明材料和责任边界与同一次AI调用关联,使企业能够核验模型服务在实际调用中提供的保护。白皮书围绕这一概念梳理业务接入要求、技术成立条件与产业交付责任,使企业能够对照自身的接入要求,评估各方实际提供的运行环境、服务软件和证明材料。
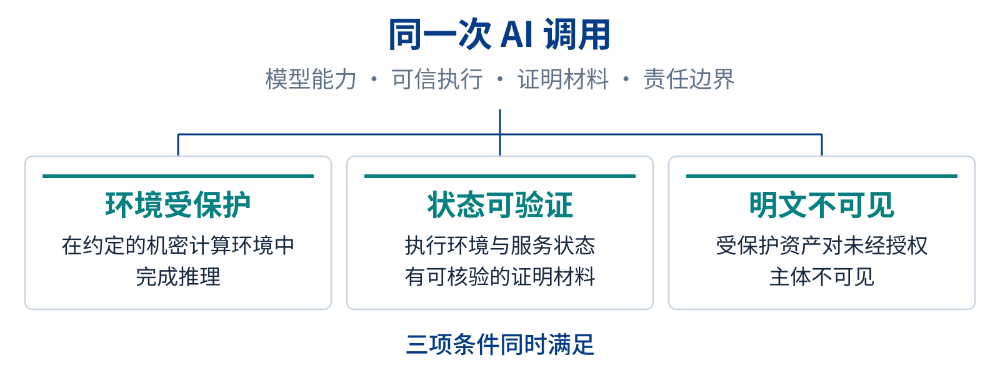
机密Token的三项成立条件
白皮书将环境受保护、状态可验证和明文不可见作为机密Token必须同时满足的成立条件。受保护资产(如客户输入、模型权重和推理中间状态)在推理过程中仅在经过验证的可信执行环境中以明文参与计算,其明文对未经授权的主体不可见,服务软件的数据出口、日志和运维路径也受到约束。在交付层面,白皮书讨论了裸金属机密集群(BMCC)、虚拟化模式机密集群(VMCC)和服务模式机密集群(SMCC),其中模型服务商可以基于BMCC或VMCC提供的可信产能,以SMCC方式封装并交付可验证的模型服务API。白皮书还从业务收益、替代路径投入和交付责任等方面,讨论了机密Token的价值与定价依据。
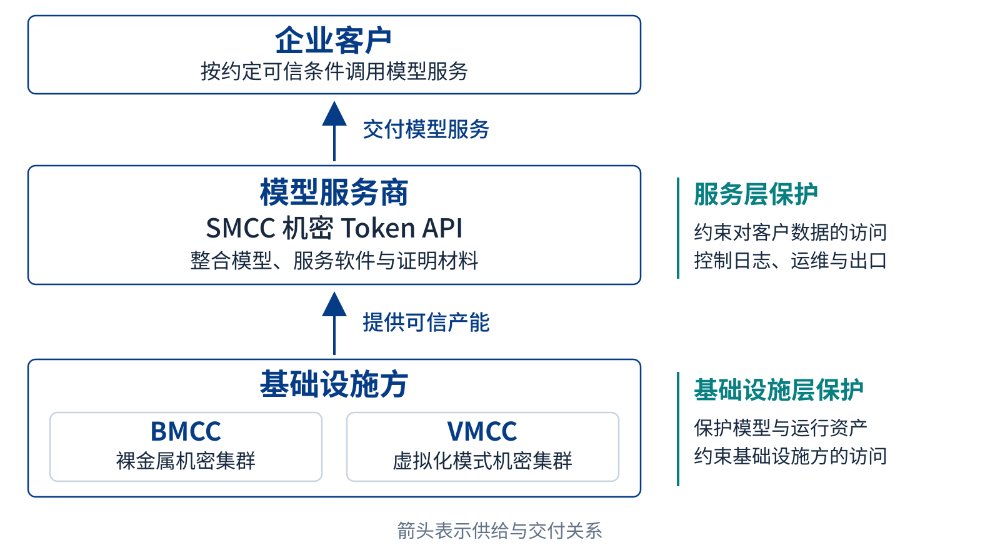
从可信产能到机密Token服务
企业客户可以依据白皮书提出的框架梳理核心业务的接入要求,模型服务商和基础设施方也可以据此明确各自需要交付的保护能力与证明材料,并在实际项目中检验相关方案。这些实践有助于产业各方逐步完善机密Token的定义和评估方法,为共识与规范的形成积累依据。白皮书将先进AI能力、可信算力基础设施与企业数据治理要求连接起来,为产业共同建设可采购、可验证、可持续演进的机密Token服务体系提供框架。期待产业各方以开放协作推进标准与产业生态建设,让企业最核心的数据能够在可验证的保护下交给最先进的AI,使模型能力与可信保障在同一次调用中一并交付。这份白皮书也为未来的规范和标准提供指引。
欢迎扫描下方二维码或点击文末“阅读原文”
下载《机密Token白皮书》